


G+D Netcetera verwaltet 1,4 Mrd. Token
Zahlungstokenisierung als Voraussetzung im E-Commerce
Passwörter und SMS-Codes lassen sich phishen. Ein Passkey ist kryptografisch an die Domain Ihres Dienstes gebunden und funktioniert auf einer gefälschten Website nicht. Phishing-resistent per Design. Quelle: FIDO Alliance, Passkey Index 2025: 93 % Login-Erfolg vs. 63 % bei traditionellen Methoden.
SMS-Einmalpasswörter in EMV-3DS-Challenge-Flows durch Passkey-Authentifizierung ersetzen. Kund:innen authentifizieren sich biometrisch, statt auf SMS-Codes zu warten, das senkt die Authentifizierungszeit von 20-45 Sekunden auf 3-8 Sekunden. Weniger abgebrochene Transaktionen. Niedrigere SMS-Kosten.
Sicherer Händlerportal-Zugriff mit phishing-resistenter Passkey-Authentifizierung. Authentifizieren Händler:innen ihre Kund:innen mit FIDO, lässt sich das als Vertrauenssignal in 3DS-Anfragen weitergeben, für mehr reibungslose Freigaben weiter unten in der Kette.
Secure Payment Confirmation (SPC) und Click-to-Pay-Passkey-Integration unterstützen. Im Einklang mit der strategischen Richtung der grossen Kartennetzwerke, die aktiv passkeybasierte Authentifizierung ausrollen: den neuen regulatorischen Anforderungen voraus statt hinterher.
90 % schneller als SMS-OTP. Passkeys ersetzen SMS-Einmalpasswörter in EMV-3-D-Secure-Challenge-Flows. Verlangt der Access Control Server des Issuers eine Step-up-Authentifizierung, authentifizieren sich Kund:innen biometrisch, statt auf einen SMS-Code zu warten. Der Challenge-Schritt verschwindet nicht, er hört nur auf, der Grund für Abbrüche zu sein.
Am besten für: Issuer und ihren ACS-Challenge-Flow. Verfügbar über den 3DS Passkey Server von G+D Netcetera.
Secure Payment Confirmation (SPC). SPC ist ein W3C-Standard für Zahlungsauthentifizierung mit FIDO und WebAuthn. Transaktionsdetails, Betrag, Händler, Zahlungsempfänger, werden in einem browsernativen Dialog mit Passkey-Authentifizierung angezeigt und erfüllen so die Dynamic-Linking-Anforderungen. Kund:innen sehen genau, was sie autorisieren, und authentifizieren sich biometrisch.
Am besten für: PSPs und Zahlungsnetzwerke, die sich auf PSD3 vorbereiten, ohne den UX-Preis alter Challenge Flows.
Mehr Conversion durch Vertrauenssignale. Nutzen Händler:innen Passkeys für den Kontologin, lässt sich das als starkes Vertrauenssignal an Issuer weitergeben. Issuer, die es erhalten, können Transaktionen reibungslos freigeben, ohne zusätzlichen Challenge-Schritt, weil bereits mit einem höheren Standard als SMS-OTP authentifiziert wurde.
Am besten für: PSPs, die die Frictionless-Freigabequote ihrer Handelskund:innen verbessern wollen.
Transaktionsauthentifizierung innerhalb von Click to Pay. 3DS ganz überspringen und stattdessen biometrisch per Passkey authentifizieren: Face ID, Fingerabdruck, fertig. Der Challenge-Schritt entfällt, Kund:innen bleiben im Checkout-Flow, die Transaktion geht direkt zur Autorisierung. Eine Click-to-Pay-Erfahrung, die das «Ein-Klick»-Versprechen einlöst, ohne bei der Sicherheit Abstriche zu machen.
Am besten für: PSPs und Händler:innen mit der Click to Pay SRCI von G+D Netcetera.
Admin, Kund:innenportale und mobile Apps. Passkeys funktionieren überall dort, wo heute passwortbasierte Authentifizierung läuft. Sicherer Admin-Zugriff für interne und partnerseitige Portale. Portal-Login für Self-Service-Banking. App-Authentifizierung, die die PIN-Eingabe durch eine biometrische Geste ersetzt. Jeder Integrationspunkt entfernt eine passwortbasierte Angriffsfläche.
Am besten für: Institute, die Passwörter über die Zahlungstransaktion hinaus abschaffen wollen.
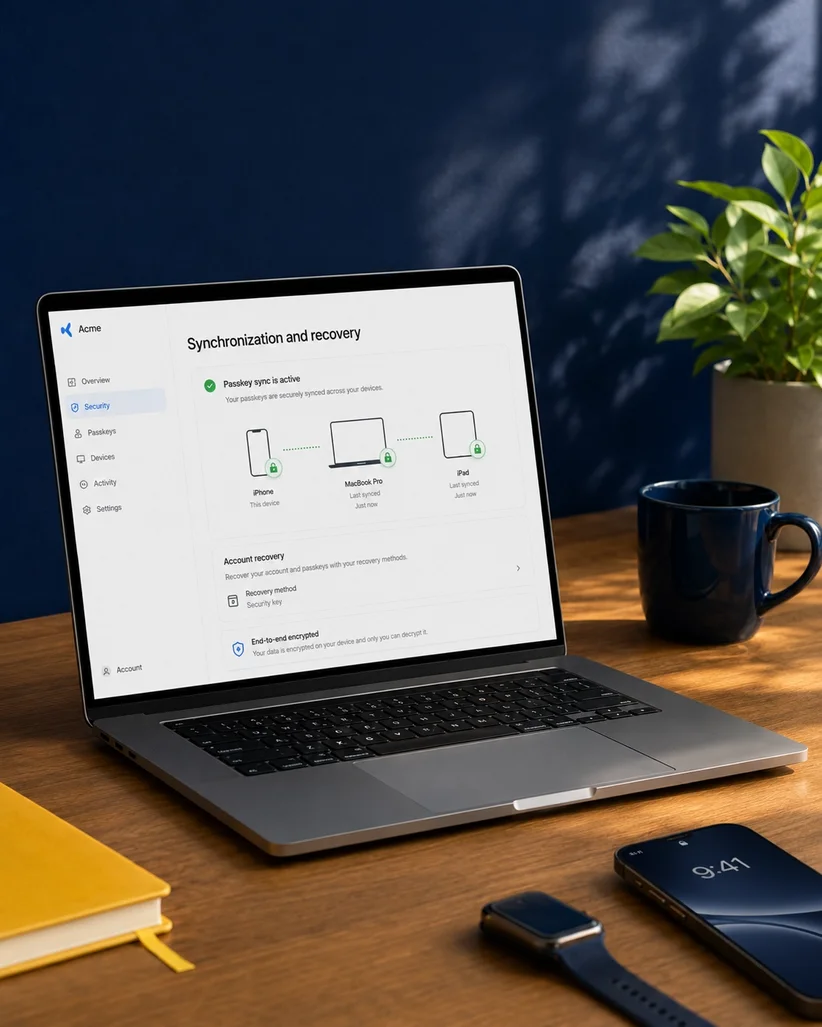
Passkeys synchronisieren sich sicher über Apple iCloud-Schlüsselbund oder Google Passwortmanager, mit Ende-zu-Ende-Verschlüsselung. Ein verlorenes Handy bedeutet nicht den Verlust des Zugangs. Die Wiederherstellung läuft über das Gerätekonto, nicht über einen angreifbaren Passwort-Reset.
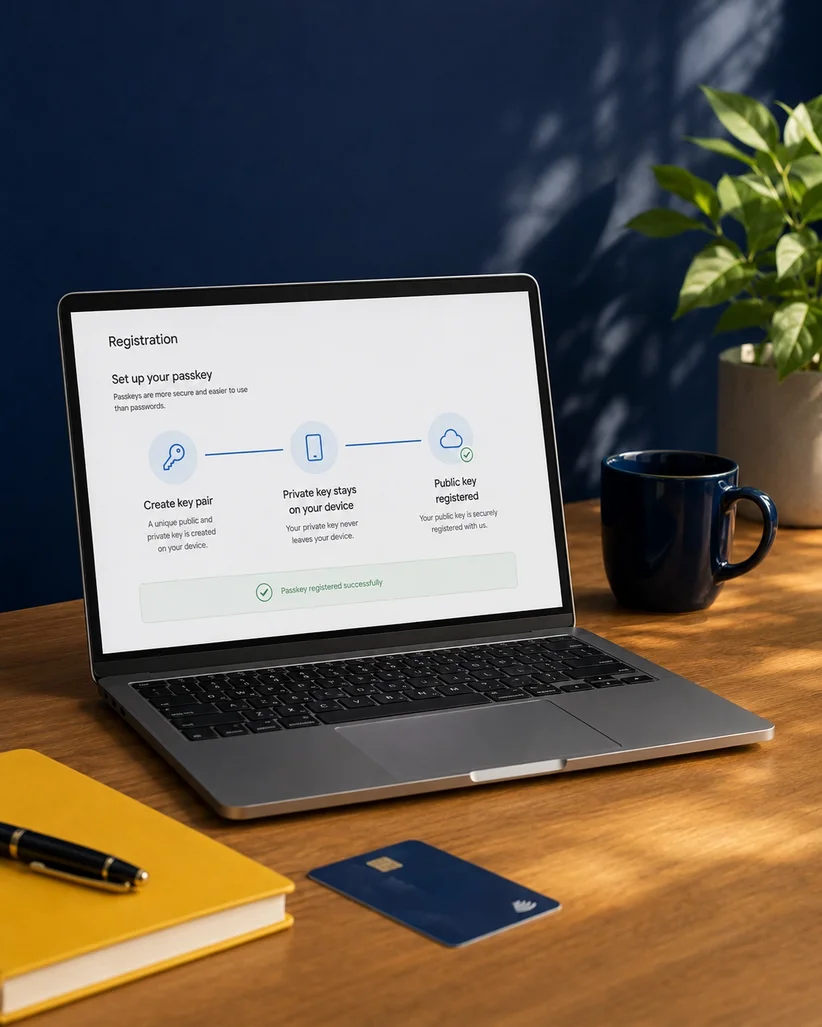
Bei der Registrierung erzeugt das Gerät ein einzigartiges kryptografisches Schlüsselpaar. Der private Schlüssel bleibt sicher auf dem Gerät, nie übertragen, nirgends auf einem Server gespeichert. Der öffentliche Schlüssel wird bei Ihrem Dienst registriert. Dieses Schlüsselpaar ist einzigartig für die Kombination aus Nutzer:in, Gerät und Dienst, genau das macht es für Angreifer:innen anderswo nutzlos.
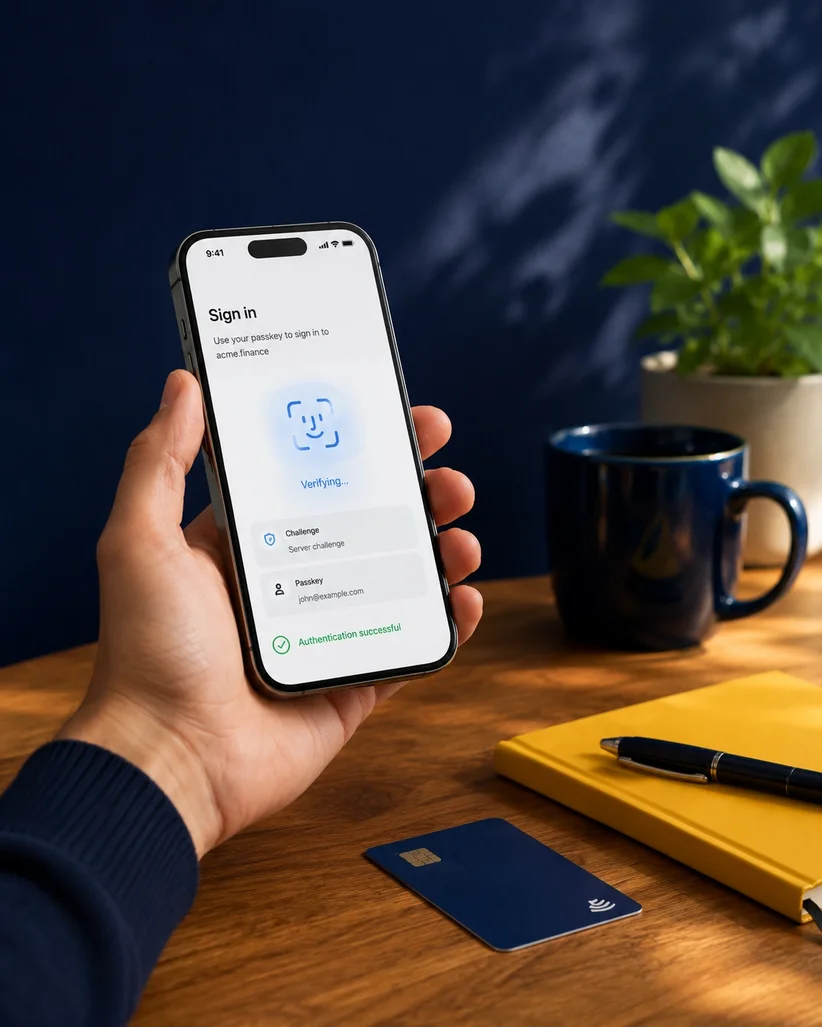
Bei der Authentifizierung nutzt das Gerät den privaten Schlüssel, um eine Challenge des Servers zu signieren. Nutzer:innen beweisen den physischen Besitz des Geräts, bestätigt durch Biometrie (Fingerabdruck, Face ID) oder Geräte-PIN. Kein Passwort wird übertragen. Kein Code wird gesendet. Nichts wird geteilt, das abgefangen, wiederverwendet oder gephisht werden könnte.
Moderne Passkey-Implementierungen unterstützen die Synchronisation über das gesamte Ökosystem der Nutzer:innen, Apple iCloud-Schlüsselbund, Google Passwortmanager, mit Ende-zu-Ende-Verschlüsselung. Verliert eine Person ihr Gerät, läuft die Wiederherstellung über das Gerätekonto, nicht über einen angreifbaren Passwort-Reset. Die Sicherheit bleibt durchgehend gewahrt, weil die Schlüssel selbst bei der Synchronisation nie offengelegt werden.
Passkey-Authentifizierung integriert sich direkt in Transaktionsabläufe. Grosse Kartennetzwerke wie Visa und Mastercard setzen bereits aktiv auf passkeybasierte Authentifizierung und ersetzen anfällige SMS-OTPs durch phishing-resistente biometrische Authentifizierung. Für Zahlungsdienstleister, Issuer und Händler:innen bieten Passkeys mehrere Integrationspunkte im gesamten Zahlungsökosystem, von der 3-D-Secure-Authentifizierung bis zum Click-to-Pay-Checkout.
Passwörter sind geteilte Geheimnisse: Der Server speichert eine Version Ihres Passworts, und Nutzer:innen übertragen es beim Login. Das schafft zwei Angriffsflächen: die Server-Datenbank und den Übertragungskanal. Passkeys eliminieren beide. Auf dem Server liegt nur ein öffentlicher Schlüssel, nutzlos ohne den passenden privaten Schlüssel auf dem Gerät der Nutzer:innen. Bei der Authentifizierung wird nichts übertragen ausser einer signierten kryptografischen Challenge, die sich nicht wiederverwenden oder anderswo einsetzen lässt. Ein Passkey lässt sich nicht erraten, aus einer Datenbank stehlen, phishen oder wiederverwenden. Passwörter können all das.
Ja, und sie sind sicherer als die SMS-OTP-Methoden, die sie ersetzen. Der private Schlüssel verlässt nie das Gerät der Nutzer:innen. Der Passkey ist kryptografisch an die konkrete Domain des Dienstes gebunden, das macht Phishing-Angriffe strukturell unmöglich. Biometrische Verifizierung fügt einen Besitzfaktor hinzu, den ein SMS-Code nicht bietet. Grosse Kartennetzwerke setzen gerade deshalb auf passkeybasierte Authentifizierung, weil das Sicherheitsprofil stärker ist als bei bestehenden Methoden. Finanzregulatoren erkennen FIDO2-basierte Authentifizierung zunehmend als Erfüllung der SCA-Anforderungen unter PSD2 an, PSD3 verstärkt diese Richtung weiter.
Ja. Passkeys auf Basis von FIDO2 und WebAuthn sind darauf ausgelegt, die SCA-Anforderungen unter PSD2 zu erfüllen, inklusive der Dynamic-Linking-Anforderung bei Umsetzung über Secure Payment Confirmation (SPC). SPC zeigt Transaktionsdetails (Betrag, Händler, Zahlungsempfänger) direkt im biometrischen Prompt und erfüllt so die Anforderung, die Authentifizierung an die konkrete Transaktion zu binden. PSD3 dürfte die SCA-Anforderungen in genau der Richtung verschärfen, die Passkeys bereits erfüllen. Wer Passkeys jetzt einführt, baut auf einem regulatorisch abgestimmten Fundament statt später nachzurüsten.
Passkeys integrieren sich an drei Stellen mit 3DS. Erstens als Ersatz des Challenge Flow: Verlangt der ACS eine Step-up-Authentifizierung, löst er eine Passkey-Challenge statt eines SMS-OTP aus, das senkt die Zeit von 20-45 auf 3-8 Sekunden. Zweitens über Secure Payment Confirmation (SPC): Transaktionsdetails erscheinen in einem browsernativen Passkey-Dialog, das erfüllt die Dynamic-Linking-Anforderungen. Drittens als Frictionless-Signal: Nutzen Händler:innen Passkeys für den Login, lässt sich das in der 3DS-Anfrage weitergeben, damit Issuer ohne Challenge freigeben können. Der 3DS Passkey Server von G+D Netcetera übernimmt den ersten und dritten Fall, SPC läuft auf Browserebene.
Passkeys unterstützen die Kontowiederherstellung über das Ökosystem-Konto der Nutzer:innen: Apple-ID, Google-Konto, Microsoft-Konto. Passkeys lassen sich über die Geräte einer Person synchronisieren, über Plattform-Schlüsselbunde (iCloud-Schlüsselbund, Google Passwortmanager) mit Ende-zu-Ende-Verschlüsselung, der Verlust eines Geräts bedeutet also nicht den Verlust aller Passkeys. Für Finanzinstitute lassen sich Wiederherstellungsabläufe an bestehende Identitätsprüfungen anpassen: Die Passkey-Registrierung wird nach bestätigter Identität neu aufgesetzt, ohne einen angreifbaren Passwort-Reset. Die privaten Schlüssel selbst werden bei Synchronisation oder Wiederherstellung nie offengelegt.
Passkey-Authentifizierung innerhalb von Click to Pay eliminiert den 3DS-Challenge-Schritt komplett: Kund:innen authentifizieren sich biometrisch, die Transaktion geht direkt zur Autorisierung.
Passkeys sichern die Identitätsprüfung, Tokenisierung sichert das Zahlungscredential. Zusammen decken sie Authentifizierung und Datenschutz über die gesamte E-Commerce-Transaktion ab.
Moderne Betrugsprävention für Issuer, mit den neuesten EMV-3-D-Secure-Standards, breiter Multi-Scheme-Zertifizierung und intelligenter risikobasierter Authentifizierung.
Zahlungstokenisierung als Voraussetzung im E-Commerce
Der Missbrauch durch den Kontoinhaber selbst ist mittlerweile die weltweit häufigste Form des Betrugs, lässt sich jedoch an der Kasse kaum erkennen. Erfahren Sie, warum „Friendly Fraud“ zunimmt, welche Kosten dadurch für die Zahlungsbranche entstehen und wie ein besserer Datenaustausch dazu beitragen könnte, echte Streitfälle von vorsätzlichem Missbrauch zu unterscheiden.
G+D Netcetera gewinnt zwei Juniper Awards 2026 für Betrugsprävention und Digital Wallets – Banken überdenken ihre Systemlandschaft für die Payments von morgen.
3DS und SCA funktionieren wie vorgesehen. Warum nimmt der Zahlungsbetrug in Grossbritannien dann trotzdem weiter zu?
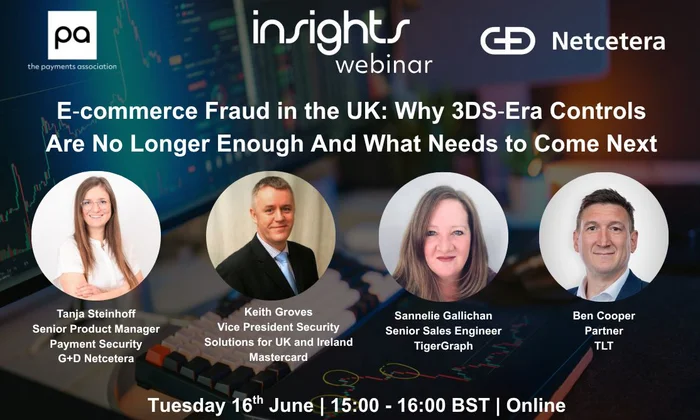
Dieses kostenlose On-Demand-Webinar von G+D Netcetera und The Payments Association UK zeigt, warum 3DS allein nicht mehr ausreicht – und wie Banken Betrug durch frühzeitiges Eingreifen, kanalübergreifende Analysen und sicheren Datenaustausch proaktiver verhindern können.“
G+D Netcetera wird offizieller AWS Partner und stärkt cloudbasierte 3DS-Lösungen
Ihre Einführung in die passwortlose Authentifizierung Genug von Passwort-Resets, Phishing-Angriffen und frustrierten Kund:innen? Dann ist es Zeit, Passkeys kennenzulernen: die Authentifizierungstechnologie, die Passwörter überflüssig macht.
Trends im Zahlungsverkehr 2026: Identitäts-Wallets, Netzwerk-Tokenisierung, KI-Betrugsprävention, VRPs, Embedded Finance und Payment Orchestration.
In unserer neuesten Podcast-Episode erklärt Zahlungsexperte Michael Schoch, wie Secure Remote Commerce (SRC) neue Wachstumschancen für nationale Kartennetzwerke eröffnet.
Diese Tech Tribe Episode zeigt, wie moderne Betrugsprävention funktioniert, wenn jede Sekunde zählt – und wie Expertise eine Krise innerhalb kürzester Zeit unter Kontrolle bringt.
CEO Carsten Wengel sits down with Martina Forster, Portfolio Owner for Secure Digital Payments at G+D Netcetera, to explore the evolving world of digital payments: from 3-D Secure to instant payments, Big Tech, and digital identity.
Schutz von Unternehmen und Kund:innen vor unsichtbaren Bedrohungen
Führen Sie Instant Payments gemeinsam mit G+D Netcetera als strategischem Partner zum Erfolg
Remember the last time you abandoned a purchase because you couldn’t find your card? How much time, energy, and mood did you waste filling in the requested information? Ultimately, you just left your purchase because it was too time-consuming, data-consuming, and energy-consuming. Sound familiar? That’s exactly why Click to Pay was created. In this episode with Suzana Kordumova Nikolova, we explore what makes Click to Pay different from Apple Pay and Google Pay, how it enhances security, and why businesses adopt it.
Passwords are becoming a thing of the past. Passkeys deliver a safer, faster, and more seamless way to log in and approve payments. Payment expert Nakjo Shishkov explains how passkeys, 3DS, Click to Pay, and FIDO authentication set new standards for secure digital experiences. Learn how passkeys work, why they improve security, and how they drive better user journeys and higher conversion rates.
Zum Click-to-Pay-Webinar mit Expert:innen von G+D Netcetera, Worldline und Visa
Vertrauen und Effizienz maximieren: G+D Netcetera erweitert ISAE 3402-Zertifizierung auf Cloud-Dienste