

G+D Netcetera verwaltet 1,4 Mrd. Token
Zahlungstokenisierung als Voraussetzung im E-Commerce


Zertifiziert nach PCI 3DS, PCI DSS und allen wichtigen sowie zahlreichen lokalen Kartennetzwerken. Gehostet auf der Cloud Payment Platform von G+D Netcetera, mit regelmässigen Updates und Upgrades.
Admin-UI für Datenkonfiguration, Transaktionssuche, Reports und Verwaltung der Benutzerzugriffe. Testumgebung. Einfache API-Integration. 24/7-Kundensupport.

Schnelle und einfache Integration durch umfassende technische Dokumentation, Guidance-Webinare und professionellen Support von G+D Netcetera.
Konform mit Visa, Mastercard, American Express, JCB, Discover/Diners, Cartes Bancaires, UnionPay, Eftpos, Dankort, Jaywan, Elo.

Die PCI-3DS-Zertifizierung von G+D Netcetera deckt bereits die Authentifizierungskomponenten ab, auf die Sie sich verlassen.
Fragen Kartennetzwerke oder Regulatoren nach Compliance-Nachweisen, verweisen Sie auf die Zertifizierungsberichte von G+D Netcetera statt eigene Prüfungen durchzuführen.

G+D Netcetera ist offizielles Mitglied im AWS Partner Network.
Der 3DS Server SaaS läuft auf AWS-Infrastruktur, mit hoher Verfügbarkeit, Elastizität und operativer Resilienz bei jedem Transaktionsvolumen, vom einzelnen Händler bis zum grossen Acquirer-Portfolio mit Tausenden Händlern.
Der 3DS Server von G+D Netcetera war das erste von EMVCo zugelassene Produkt in Europa und das zweite weltweit. Vollständig konform mit dem EMV-3DS-2.x-Protokoll und den EMV-3DS-2.x-Programmen aller grossen Schemes. Kein Altprodukt, das nachträglich für 3DS 2.x angepasst wurde: von Anfang an für die Spezifikation gebaut, und seither mit jeder Folgeversion aktualisiert.
Ein einziges 3DS-Server-Deployment deckt mehrere Acquirer, Händler:innen und PSPs in einer einzigen Integration ab. Zahlungsplattformen mit grossen, vielfältigen Händlerportfolios erweitern konsistente, standardbasierte Authentifizierung für jeden Kunden auf Basis einer einzigen Infrastrukturinvestition. Acquirer versorgen kleinere Händler:innen mit derselben hochwertigen Authentifizierung wie ihre grössten Kund:innen.
Ein JavaScript Web SDK ist enthalten für den Aufruf von 3DS-Method-, Challenge- und SPC-Anfragenachrichten bei browserbasierten Transaktionen. Händler:innen müssen keine eigene browserseitige Authentifizierungslogik bauen, das SDK übernimmt das.
Zusammen mit dem serverseitigen 3DS Server ergibt das eine vollständige Client-Server-EMV-3DS-Implementierung in einem einzigen Integrationsprojekt.
In der SaaS-Variante deckt das Admin UI Datenkonfiguration, Transaktionssuche, Erstellung von Berichten und die Verwaltung von Nutzerzugriffen ab.
Volle operative Transparenz ist direkt ins Produkt eingebaut, für beide Deployment-Modelle: SaaS und On-Premise.
SaaS: ein simulierter Directory Server und ACS für Integrationstests, ohne auf die Testumgebung der Schemes warten zu müssen.
On-Premise: Der NDM Simulator liefert eine vollständige Testanwendung mit Demo-Webshop, Directory Server und ACS. Beide Wege bieten Integrationstests, die die Produktivbedingungen abbilden.


Die grosse Mehrheit echter Transaktionen wird ohne Step-up abgeschlossen. Karteninhaber:innen tippen auf Bezahlen, die Authentifizierung läuft unsichtbar im Hintergrund, der Kauf ist abgeschlossen. Genau die richtige Erfahrung für Kund:innen, die nichts falsch gemacht haben.

Ist eine Challenge nötig, ist sie angemessen und schnell: per Biometrie, Einmalpasswort oder Geräteerkennung. Konform mit EMV-3DS-Programmen und zertifiziert mit: Visa, Mastercard, American Express, JCB, Discover/Diners, Cartes Bancaires, UnionPay, Eftpos, Dankort, Jaywan, Elo.
Sicherheit und User Experience konkurrieren nicht, sie ergänzen sich als Teile einer erfolgreichen digitalen Strategie. Je vernetzter Zahlungssysteme werden, desto grösser wird ihre Anfälligkeit für raffinierte Cyberangriffe. Unternehmen können das nicht allein bewältigen, und das sollten sie auch nicht müssen."

Ein 3DS Server ist die Komponente auf Acquirer- oder PSP-Seite, die den EMV-3DS-Ablauf für Card-not-present-Transaktionen auslöst und steuert. Er kommuniziert mit dem Directory Server des Schemes und dem ACS des Issuers, um Karteninhaber:innen vor der Zahlungsabwicklung zu authentifizieren. PSPs und Acquirer brauchen einen 3DS Server, um SCA-Anforderungen zu erfüllen, das Betrugsrisiko bei nicht authentifizierten Transaktionen zu senken, die Haftung auf den Issuer zu verschieben, und das ohne unnötige Reibung bei echten Transaktionen. Wie gut der Server Authentifizierungsdaten liefert, entscheidet, wie viele Kund:innen unnötig herausgefordert werden.
Drei Dinge, die schwer zu kopieren sind: Herkunft (erstes von EMVCo zugelassenes Produkt in Europa, zweites weltweit, gebaut auf Basis der Spezifikation, nicht nachträglich angepasst), Breite (10+ Scheme-Zertifizierungen mit öffentlich verfügbaren Letters of Attestation für jede) und Integrationstiefe (G+D Netcetera baut auch den ACS und den Directory Server, mit denen der 3DS Server kommuniziert, getestet wird also gegen echte Gegenstücke, nicht simulierte Proxys). Der Juniper Research RegTech Gold Award ist die externe Bestätigung dieser Erfolgsbilanz.
SaaS: API-Integration in Ihre bestehende Zahlungsumgebung. Ein JavaScript Web SDK verarbeitet browserseitige 3DS-Method-, Challenge- und SPC-Anfragenachrichten. Ein simulierter Directory Server und ACS stehen für Integrationstests bereit. Vollständige technische Dokumentation unter 3dss.netcetera.com/3dsserver-saas/doc/current. Ein dediziertes Team unterstützt Sie während des Onboarding-Prozesses. 24/7-Support ist inklusive.
Die PCI-3DS-Zertifizierung von G+D Netcetera deckt die betriebenen Authentifizierungskomponenten ab. Wenn Kartennetzwerke oder Regulierungsbehörden einen Compliance-Nachweis verlangen, verweisen Sie auf die Zertifizierungsberichte von G+D Netcetera, anstatt eigene Assessments durchzuführen. G+D Netcetera übernimmt den Zertifizierungsprozess mit den Kartennetzwerken, ohne dass für die meisten davon eine Mitwirkung der Kund:innen erforderlich ist.
Das mobile Gegenstück zum 3DS Server. Übernimmt In-App-Authentifizierung für native mobile Zahlungsabläufe, dieselbe PCI-zertifizierte, schemekonforme Qualität für jeden Kanal Ihrer Kund:innen.
Click to Pay übernimmt Zahlungsempfänger-Erkennung und tokenbasierte Kartenpräsentation. Der 3DS Server übernimmt die Authentifizierung. Zusammen decken sie den Sicherheits-Stack im Checkout ab.
Das issuerseitige Gegenstück zum 3DS Server. G+D Netcetera liefert beide Enden des Authentifizierungsdialogs aus einer Hand, gemeinsam gebaut und getestet, ohne Integrationsüberraschungen.
Netzwerk-Tokenisierung und 3DS lösen unterschiedliche Probleme, verstärken sich aber. Der eCOM Tokenizer gibt Zugang zu Token-Diensten grosser Netzwerke, kombiniert mit 3DS für E-Commerce-Sicherheit.
Zahlungstokenisierung als Voraussetzung im E-Commerce
Der Missbrauch durch den Kontoinhaber selbst ist mittlerweile die weltweit häufigste Form des Betrugs, lässt sich jedoch an der Kasse kaum erkennen. Erfahren Sie, warum „Friendly Fraud“ zunimmt, welche Kosten dadurch für die Zahlungsbranche entstehen und wie ein besserer Datenaustausch dazu beitragen könnte, echte Streitfälle von vorsätzlichem Missbrauch zu unterscheiden.
G+D Netcetera gewinnt zwei Juniper Awards 2026 für Betrugsprävention und Digital Wallets – Banken überdenken ihre Systemlandschaft für die Payments von morgen.
3DS und SCA funktionieren wie vorgesehen. Warum nimmt der Zahlungsbetrug in Grossbritannien dann trotzdem weiter zu?
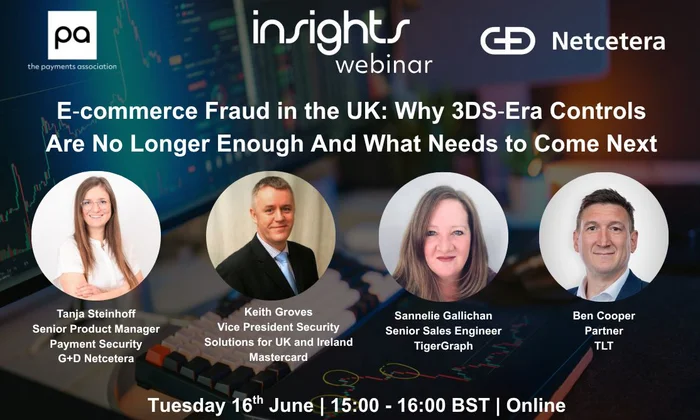
Dieses kostenlose On-Demand-Webinar von G+D Netcetera und The Payments Association UK zeigt, warum 3DS allein nicht mehr ausreicht – und wie Banken Betrug durch frühzeitiges Eingreifen, kanalübergreifende Analysen und sicheren Datenaustausch proaktiver verhindern können.“
G+D Netcetera wird offizieller AWS Partner und stärkt cloudbasierte 3DS-Lösungen
Ihre Einführung in die passwortlose Authentifizierung Genug von Passwort-Resets, Phishing-Angriffen und frustrierten Kund:innen? Dann ist es Zeit, Passkeys kennenzulernen: die Authentifizierungstechnologie, die Passwörter überflüssig macht.
Trends im Zahlungsverkehr 2026: Identitäts-Wallets, Netzwerk-Tokenisierung, KI-Betrugsprävention, VRPs, Embedded Finance und Payment Orchestration.
In unserer neuesten Podcast-Episode erklärt Zahlungsexperte Michael Schoch, wie Secure Remote Commerce (SRC) neue Wachstumschancen für nationale Kartennetzwerke eröffnet.
Diese Tech Tribe Episode zeigt, wie moderne Betrugsprävention funktioniert, wenn jede Sekunde zählt – und wie Expertise eine Krise innerhalb kürzester Zeit unter Kontrolle bringt.
CEO Carsten Wengel sits down with Martina Forster, Portfolio Owner for Secure Digital Payments at G+D Netcetera, to explore the evolving world of digital payments: from 3-D Secure to instant payments, Big Tech, and digital identity.
Schutz von Unternehmen und Kund:innen vor unsichtbaren Bedrohungen
Führen Sie Instant Payments gemeinsam mit G+D Netcetera als strategischem Partner zum Erfolg
Remember the last time you abandoned a purchase because you couldn’t find your card? How much time, energy, and mood did you waste filling in the requested information? Ultimately, you just left your purchase because it was too time-consuming, data-consuming, and energy-consuming. Sound familiar? That’s exactly why Click to Pay was created. In this episode with Suzana Kordumova Nikolova, we explore what makes Click to Pay different from Apple Pay and Google Pay, how it enhances security, and why businesses adopt it.
Passwords are becoming a thing of the past. Passkeys deliver a safer, faster, and more seamless way to log in and approve payments. Payment expert Nakjo Shishkov explains how passkeys, 3DS, Click to Pay, and FIDO authentication set new standards for secure digital experiences. Learn how passkeys work, why they improve security, and how they drive better user journeys and higher conversion rates.
Zum Click-to-Pay-Webinar mit Expert:innen von G+D Netcetera, Worldline und Visa
Vertrauen und Effizienz maximieren: G+D Netcetera erweitert ISAE 3402-Zertifizierung auf Cloud-Dienste