

G+D Netcetera verwaltet 1,4 Mrd. Token
Zahlungstokenisierung als Voraussetzung im E-Commerce
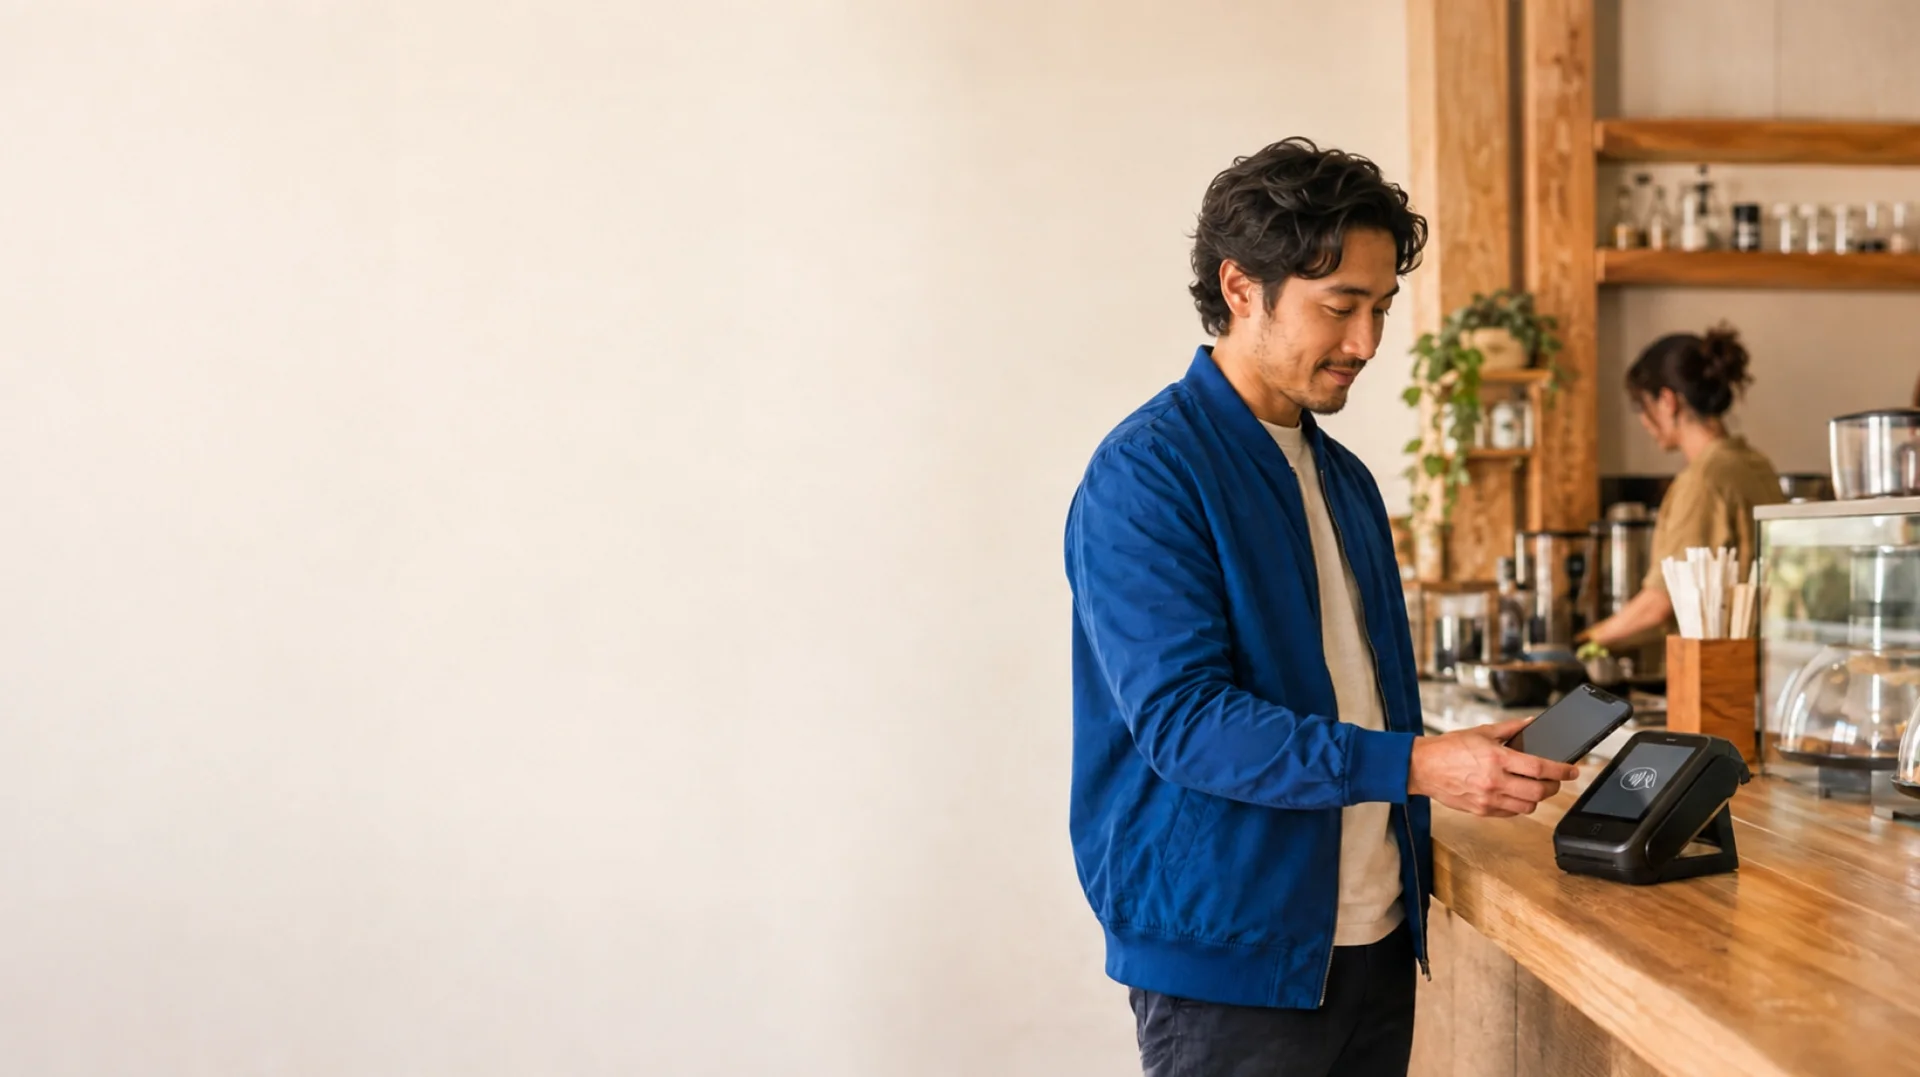
CloudPay's clientseitiges SDK übernimmt Provisionierung, Tokenisierung und Routing eigenständig. Minimale Backend-Integration, keine Architekturänderungen, keine aufgeblähte App. Ein einheitliches SDK. Minimierte Komplexität bei der Backend-Integration. Schnell live gehen.

CloudPay stärkt Sie: Ihre App, Ihre Marke, Ihre Daten. Issuer, die CloudPay einsetzen, werden zu strategischen Zahlungsanbietern statt zur Infrastruktur hinter dem Produkt eines anderen.

CloudPay ermöglicht es Issuern, A2A-Tap-to-Pay einzuführen, mit dem Potenzial, grossflächige Terminal-Upgrades oder Anpassungen der Akzeptanzinfrastruktur bei Händler:innen zu vermeiden. Die regulatorische Investition kann so zur Grundlage für einen neuen Zahlungskanal werden und hilft, zusätzliche Kosten auf beiden Seiten zu minimieren.

Die Co-Badging-Lösung von CloudPay verknüpft Tokens über mehrere Schemes und synchronisiert deren Status. Bei der Transaktion wird automatisch die optimale Schiene gewählt: nationale Schemes für lokale Zahlungen, globale Schemes für internationale. Kund:innen sparen, Issuer-Margen steigen.

Lancierung 2015. Über 100 Bankpartnerschaften, von Tier-1-Instituten bis zu regionalen Anbietern. Über 14 Millionen aktive Karteninhaber:innen führen täglich sichere Transaktionen aus. Mehrere Technologiewechsel, alle gemeistert, ohne dass Issuer ihre Architektur neu aufbauen mussten.
Die meisten Wallet-Plattformen sind auf ein Betriebssystem oder eine Sicherheitstechnologie beschränkt. CloudPay provisioniert auf iOS mit Host Card Emulation, dem Ansatz, der seit der NFC-Öffnung von Apple EU-weit verfügbar ist, sowie mit Secure Element für iOS-Märkte mit vorgeschriebener Hardware-Sicherheit. Android wird vollständig und etabliert unterstützt.
Das Ergebnis: Kein Kunde bleibt wegen seines Geräts aussen vor. Jeder Markt ist erreichbar.
Durch die bedarfsgerechte Generierung virtueller Karten und das Routing von Transaktionen über bestehende EMV-Rails ermöglicht CloudPay Händler:innen, A2A-Zahlungen über ihre bereits vorhandenen Terminals zu akzeptieren.
Minimale Upgrades. Kaum neue Akzeptanzinfrastruktur erforderlich. Konsument:innen zahlen mit einer Geste, die sie bereits kennen. Die Lücke zwischen P2P-Digital-Wallets und dem stationären Handel beginnt sich zu schliessen.
Die Co-Badging-Kartenlösung von CloudPay verknüpft Token über mehrere Kartennetzwerke hinweg und synchronisiert deren Status fortlaufend. Bei Auslösung einer Transaktion kann CloudPay die Auswahl des optimalen Karten- und Rail-Typs ermöglichen, abhängig von der Issuer-Konfiguration und der Jurisdiktion.
Kund:innen profitieren von sichtbaren Einsparungen. Issuer profitieren von verbesserten Margen. Ein einziges Gerät kann dies intelligent steuern, ohne dass Karteninhaber:innen etwas anders machen müssen.
CloudPay ist architektonisch so gestaltet, dass sämtliche Kundendaten vollständig unter der Kontrolle des Issuers bleiben, um Betrug erkennen, Services personalisieren und Insights monetarisieren zu können. Keine Datenweitergabe an Dritte, kein Verlust der eigenen Transaktionsdatenhoheit.
Datensouveränität ist fest in die Plattform integriert.
Die Architektur von CloudPay bündelt die gesamte Provisionierungs-, Tokenisierungs- und Routing-Logik in einem leichtgewichtigen clientseitigen SDK, mit flexiblen Deployment-Optionen einschliesslich Server-to-Server-Integration, wo erforderlich. Keine Architekturänderungen erforderlich, minimale Auswirkung auf die App-Grösse. Entwicklungszeiträume verkürzen sich deutlich. Das technische Risiko wird minimiert. Das Deployment erfolgt innerhalb von Wochen statt Monaten.

HCE auf iOS und Android für den täglichen Tap-to-Pay-Einsatz. Secure Element für Wearables und Märkte mit vorgeschriebener Hardware-Sicherheit. Wo und wie Ihre Kund:innen auch zahlen, CloudPay hält sie an Ihre Marke gebunden, nicht an die einer Tech-Plattform

Kund:innen wird zunehmend bewusst, dass Tech-Plattformen ihre Daten besitzen. Eine bankeigene Wallet bietet eine überzeugende Alternative: dieselbe nahtlose Erfahrung, mit der Privatsphäre und dem Vertrauen einer regulierten Finanzinstitution.

CloudPay schliesst die Lücke zwischen P2P-Wallet-Zahlungen und dem stationären Handel. A2A-Zahlungen laufen über bestehende EMV-Terminals. Kund:innen zahlen per Tap, mit einer Erfahrung, die sie bereits kennen, ohne neue Apps, ohne QR-Codes und ohne Reibung an der Kasse.
A2A-Zahlungen über bestehende Terminals akzeptieren, ohne Investition in neue Infrastruktur.
Digital-affine Kund:innen erreichen, die über Banking-Apps zahlen.
Akzeptanzkosten senken durch intelligentes Routing zu günstigeren nationalen Kartennetzwerken.
Universelles Tap-to-Pay auf allen Geräten. Transparente Kosteneinsparungen durch optimiertes Payment-Routing. Mehr Privatsphäre durch datenhoheitliche Architektur. Nahtlose Erfahrung von Peer-to-Peer-Zahlungen bis zum stationären Handel, über die Bank, der sie bereits vertrauen.
Schnellere Verbreitung nationaler Kartennetzwerke durch Co-Badging. Höhere Transaktionsvolumen durch A2A-over-EMV-Innovation. Stärkere Wettbewerbsposition gegenüber geschlossenen OEM-Wallet-Ökosystemen.
CloudPay unterstützt die Ziele der Europäischen Kommission für Zahlungssouveränität, die Verbreitung digitaler Wallets und die geringere Abhängigkeit von nicht-europäischer Zahlungsinfrastruktur. Datenhoheitlich, scheme-flexibel, infrastrukturkompatibel: CloudPay treibt die Vision unabhängiger europäischer Zahlungen voran.
Gewinnen Sie die Kundenbeziehung im Mobile Payment zurück. Banken haben die einmalige Chance, ihre Identität zu stärken und Kundenbeziehungen zu vertiefen, indem sie eingebettete Zahlungen in ihrer eigenen App und unter ihrer eigenen Marke anbieten. Mit einer Top-of-Wallet-Erfahrung positionieren sich Banken als zentrale Akteure im digitalen Leben ihrer Kund:innen.»
Zahlungen jederzeit und überall, als selbstverständlicher Teil des gesamten Serviceangebots. Banken müssen sich genau überlegen, wie sie mobiles kontaktloses Bezahlen wirkungsvoll und konsequent nutzen können. Damit stärken sie nicht nur die Bindung ihrer Kund:innen, sondern heben sich gleichzeitig auch in einem zunehmend umkämpften Markt deutlich ab.»
Es gibt exzellente Produkte für Konsument:innen auf dem Markt, aber wir haben etwas gebaut, das auch für Issuer stark ist. Werden Ihre Karten in eine OEM-Wallet provisioniert, beginnt die Payment Journey der Nutzer:innen dort, und die Transaktionsdaten fliessen über Apple oder Google. Sie besitzen die Kundenbeziehung. Sie tragen die Haftung. CloudPay ist anders: eine bankeigene Wallet, die in Ihrer Banking-App läuft, auf Ihrer Infrastruktur, mit Ihrer Marke. Die Kund:innendaten, Transaktionstransparenz und Monetarisierungschance bleiben bei Ihnen. Sie konkurrieren mit derselben Erfahrung, nahtloses Tap-to-Pay auf iOS und Android, ohne aufzugeben, was Ihre Kundenbeziehung wertvoll macht.
Im Juli 2024 öffnete Apple den NFC-Zugriff für Drittanbieter im gesamten EWR. Für HCE-basierte Implementierungen in Europa ist dieser Zugriff ohne zusätzliche Kosten verfügbar. CloudPay nutzt Host Card Emulation auf iOS für die davon abgedeckten Märkte. Für Märkte ausserhalb dieses Rahmens oder mit vorgeschriebenen Hardware-Sicherheitsstandards unterstützt CloudPay auch Secure Element auf iOS. Der richtige technische Ansatz für jeden Markt ist also bereits vorhanden.
Account-to-Account-Zahlungen haben ein bekanntes Henne-Ei-Problem: Händler:innen investieren erst in neue Infrastruktur, wenn Kund:innen sie nutzen, und Kund:innen nutzen sie erst, wenn Händler:innen sie akzeptieren. CloudPay durchbricht diese Blockade. Durch virtuelle Karten und das Routing von A2A-Zahlungen über bestehende EMV-Schienen ermöglicht CloudPay Händler:innen, Account-to-Account-Tap-to-Pay über vorhandene Terminals zu akzeptieren, ohne Upgrades, ohne Integrationsaufwand, ohne neue Gebühren. Für Issuer, die in die Instant Payments Regulation investiert haben, macht CloudPay daraus einen neuen Zahlungskanal statt einer reinen Compliance-Kostenstelle.
Wochen, nicht Monate. Die clientseitige SDK-Architektur von CloudPay bedeutet minimale Backend-Integration, keine Server-zu-Server-Abhängigkeit und minimalen Einfluss auf die bestehende Architektur des Issuers. Ein einziges SDK übernimmt Provisionierung, Tokenisierung und Payment-Routing eigenständig. Ein Grossteil des Integrationsaufwands konzentriert sich auf die mobile App selbst. G+D Netcetera begleitet die Einführung mit Dokumentation, Beratung und dediziertem Projektsupport, und dank zehn Jahren Plattformreife existieren die Antworten auf die meisten Integrationsfragen bereits.
CloudPay unterstützt die grossen globalen Kartennetzwerke wie Visa und Mastercard sowie nationale Schemes wie Girocard und EFTPOS. Die Co-Badging-Fähigkeit verknüpft Tokens über mehrere Schemes und ermöglicht intelligentes Routing bei der Transaktion, nationale Schemes für lokale Zahlungen, globale Schemes für grenzüberschreitende. Die scheme-unabhängige Architektur bedeutet, dass die Unterstützung weiterer regionaler oder lokaler Netzwerke keine Architekturänderung der Plattform erfordert.
CloudPay ist PCI-DSS-zertifiziert für den sicheren Umgang mit Karteninhaber:innendaten, mit integrierter Manipulationserkennung und jährlichen unabhängigen Sicherheitsprüfungen. Die zugrunde liegende Plattform verfügt über eine ISAE-3402-Type-II-Zertifizierung. G+D Netcetera hat die ISO-27001-Zertifizierung für alle Unternehmensbereiche erreicht. Die Plattform erfüllt die PSD2-SCA-Anforderungen und ist auf die DSGVO sowie regionale Datenhoheitsstandards ausgelegt, wobei alle Kund:innendaten vollständig unter der Kontrolle des Issuers bleiben.
Eine Plattform der nächsten Generation, die Tokenisierung, Wallet-Enablement, Token-Lifecycle-Management und digitale Payment-Orchestrierung in einem einzigen Angebot vereint.
Moderne Fraud-Prevention-Lösung für Issuer, basierend auf einer flexiblen, modularen Architektur mit intelligenter risikobasierter Authentifizierung.
Zahlungstokenisierung als Voraussetzung im E-Commerce
Der Missbrauch durch den Kontoinhaber selbst ist mittlerweile die weltweit häufigste Form des Betrugs, lässt sich jedoch an der Kasse kaum erkennen. Erfahren Sie, warum „Friendly Fraud“ zunimmt, welche Kosten dadurch für die Zahlungsbranche entstehen und wie ein besserer Datenaustausch dazu beitragen könnte, echte Streitfälle von vorsätzlichem Missbrauch zu unterscheiden.
G+D Netcetera gewinnt zwei Juniper Awards 2026 für Betrugsprävention und Digital Wallets – Banken überdenken ihre Systemlandschaft für die Payments von morgen.
3DS und SCA funktionieren wie vorgesehen. Warum nimmt der Zahlungsbetrug in Grossbritannien dann trotzdem weiter zu?
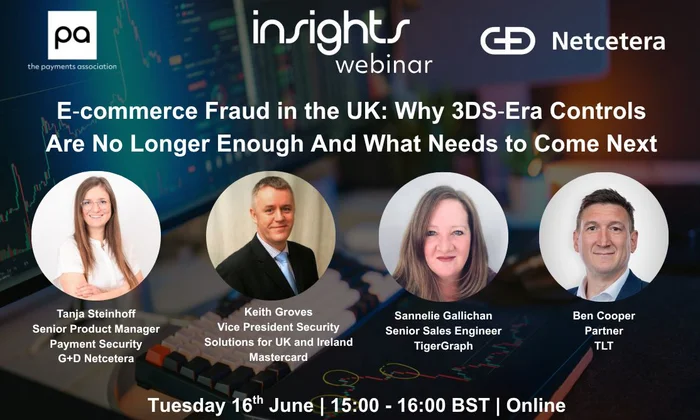
Dieses kostenlose On-Demand-Webinar von G+D Netcetera und The Payments Association UK zeigt, warum 3DS allein nicht mehr ausreicht – und wie Banken Betrug durch frühzeitiges Eingreifen, kanalübergreifende Analysen und sicheren Datenaustausch proaktiver verhindern können.“
G+D Netcetera wird offizieller AWS Partner und stärkt cloudbasierte 3DS-Lösungen
Ihre Einführung in die passwortlose Authentifizierung Genug von Passwort-Resets, Phishing-Angriffen und frustrierten Kund:innen? Dann ist es Zeit, Passkeys kennenzulernen: die Authentifizierungstechnologie, die Passwörter überflüssig macht.
Trends im Zahlungsverkehr 2026: Identitäts-Wallets, Netzwerk-Tokenisierung, KI-Betrugsprävention, VRPs, Embedded Finance und Payment Orchestration.
In unserer neuesten Podcast-Episode erklärt Zahlungsexperte Michael Schoch, wie Secure Remote Commerce (SRC) neue Wachstumschancen für nationale Kartennetzwerke eröffnet.
Diese Tech Tribe Episode zeigt, wie moderne Betrugsprävention funktioniert, wenn jede Sekunde zählt – und wie Expertise eine Krise innerhalb kürzester Zeit unter Kontrolle bringt.
CEO Carsten Wengel sits down with Martina Forster, Portfolio Owner for Secure Digital Payments at G+D Netcetera, to explore the evolving world of digital payments: from 3-D Secure to instant payments, Big Tech, and digital identity.
Schutz von Unternehmen und Kund:innen vor unsichtbaren Bedrohungen
Führen Sie Instant Payments gemeinsam mit G+D Netcetera als strategischem Partner zum Erfolg
Remember the last time you abandoned a purchase because you couldn’t find your card? How much time, energy, and mood did you waste filling in the requested information? Ultimately, you just left your purchase because it was too time-consuming, data-consuming, and energy-consuming. Sound familiar? That’s exactly why Click to Pay was created. In this episode with Suzana Kordumova Nikolova, we explore what makes Click to Pay different from Apple Pay and Google Pay, how it enhances security, and why businesses adopt it.
Passwords are becoming a thing of the past. Passkeys deliver a safer, faster, and more seamless way to log in and approve payments. Payment expert Nakjo Shishkov explains how passkeys, 3DS, Click to Pay, and FIDO authentication set new standards for secure digital experiences. Learn how passkeys work, why they improve security, and how they drive better user journeys and higher conversion rates.
Zum Click-to-Pay-Webinar mit Expert:innen von G+D Netcetera, Worldline und Visa
Vertrauen und Effizienz maximieren: G+D Netcetera erweitert ISAE 3402-Zertifizierung auf Cloud-Dienste